OPNsense - Installation
1. Description
- OPNsense est un firewall & routeur open-source, basé sur FreeBSD.
- Il a été lancé en 2015, suite à un fork d'un autre firewall pfSense.
2. Installation
2.1. fw1.home.lab
| Caractéristiques | |
|---|---|
| RAM | 2 Go |
| CPU | 1 coeur |
| Disque | 40Go |
| Hostname | fw1.home.lab |
| IP admin | 192.168.50.1 |
3. Schéma logique
- 09/06/2025 : découpage en zones de mon réseau
3.1. Schéma logique version ASCII Art
					                            |
                                             FreeBox
					                            |
     Laptop 		                            |
192.168.20.152 (WiFi)                       Borne WiFi
		|			                            |
		|			                            |
        +--------------+------------------------+-----------------------+
                       |                                                |
                       |                                                |
                 wlp2s0 (WiFi)                                    wlp2sO (WiFi)
                192.168.20.201                                   192.168.20.202
                       |                                                |
+----------- vmbr0 -- pve1 -- enp3s0 ------( filaire )------ enp3s0 -- pve2 -- vmbr0 ----------+
|   192.168.50.201/24  |      192.168.51.201/24   192.168.51.202/24     |     192.168.50.202   |
|               vmbr1 (Interco)                                  vmbr1 (Interco)               |
|                 10.10.50.1/29                                   10.10.50.2/29                |
|                      |                                                |                      |
|                      |                                                |                      |
|                      |                                                |                      |
|                     WAN                                              WAN                     |
|                 10.10.50.3/29                                    10.10.50.4/29               |
|                      |                                                |                      |
+-----------LAN.50 -- fw1 -- LAN -----------(trunk)------------ LAN -- fw2 -- LAN.50 ----------+
   192.168.50.1/24     |                                                |     192.168.50.2/24
                    LAN.60                                           LAN.60
                192.168.60.1/24                                  192.168.60.2/24
3.2. Plan d'adressage
- Voir la page Plan d'adressage
4. Installation de OPNsense
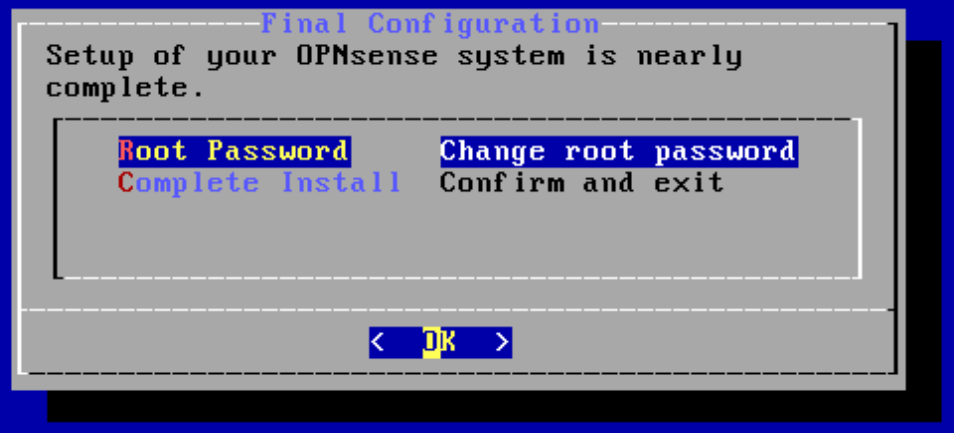
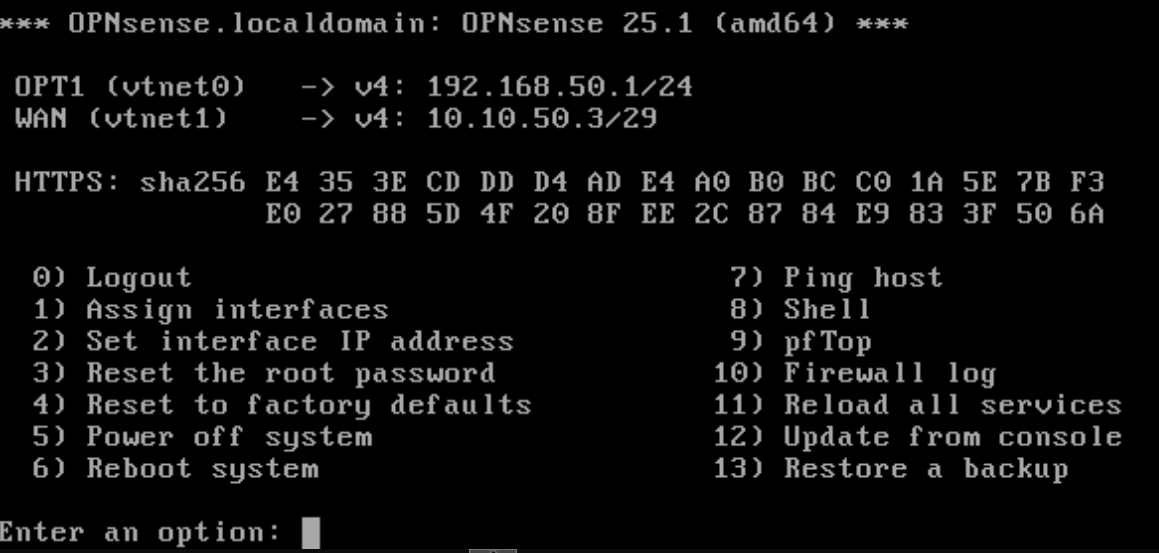
- Télécharger l'iso sur le site de OPNsense, puis suivre les captures d'écran ci-dessous
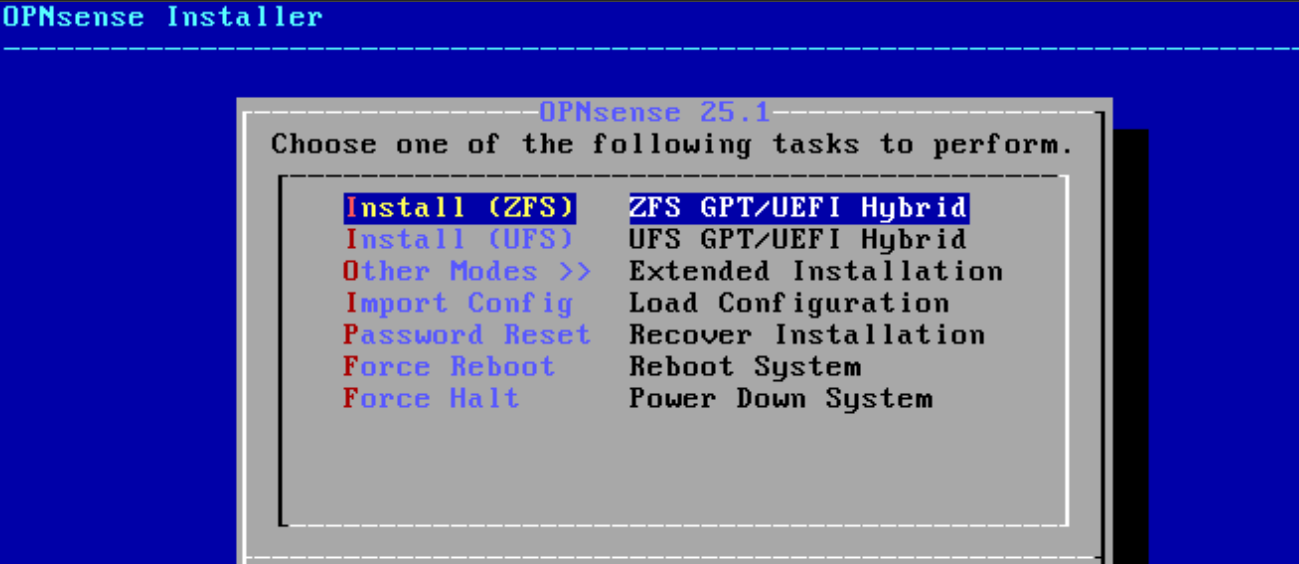
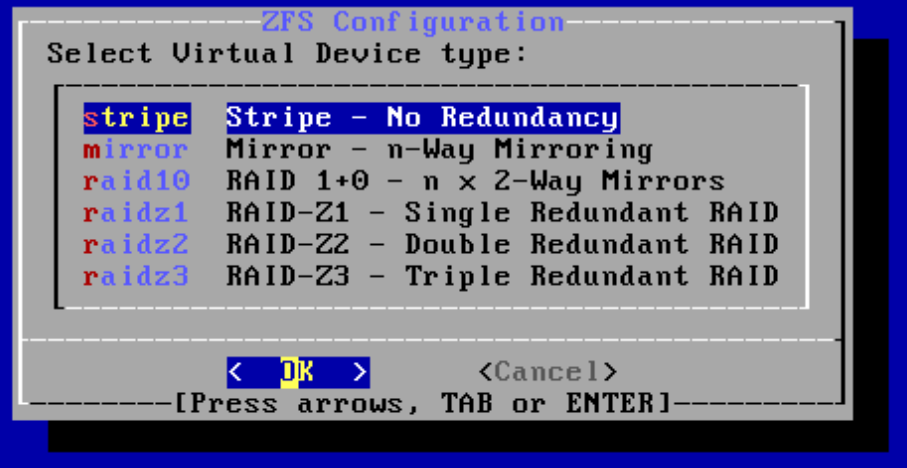
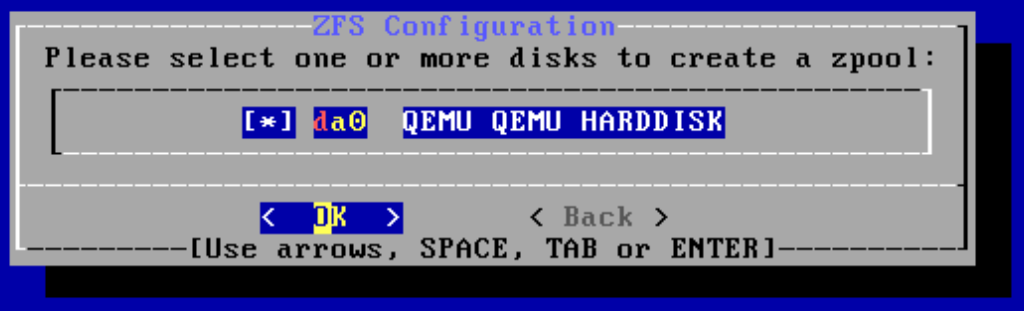
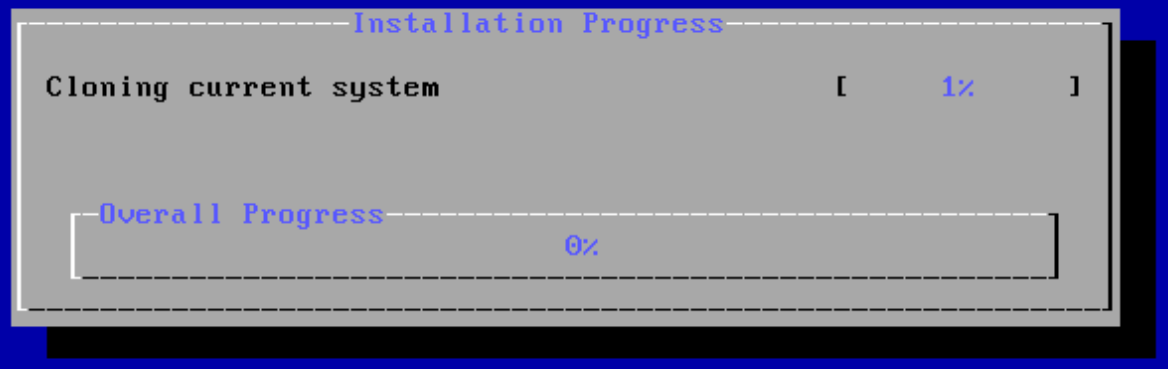
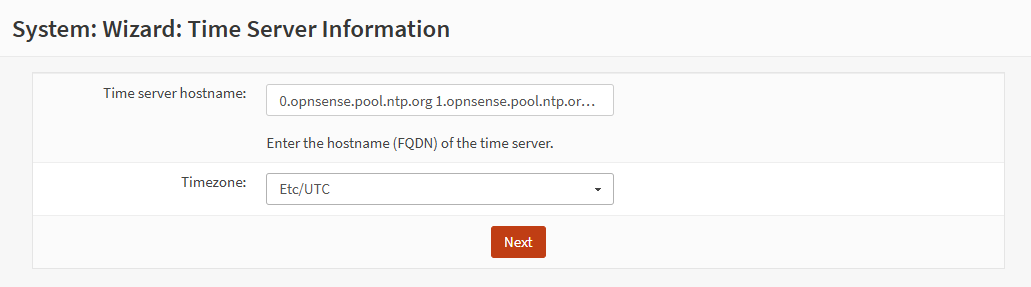
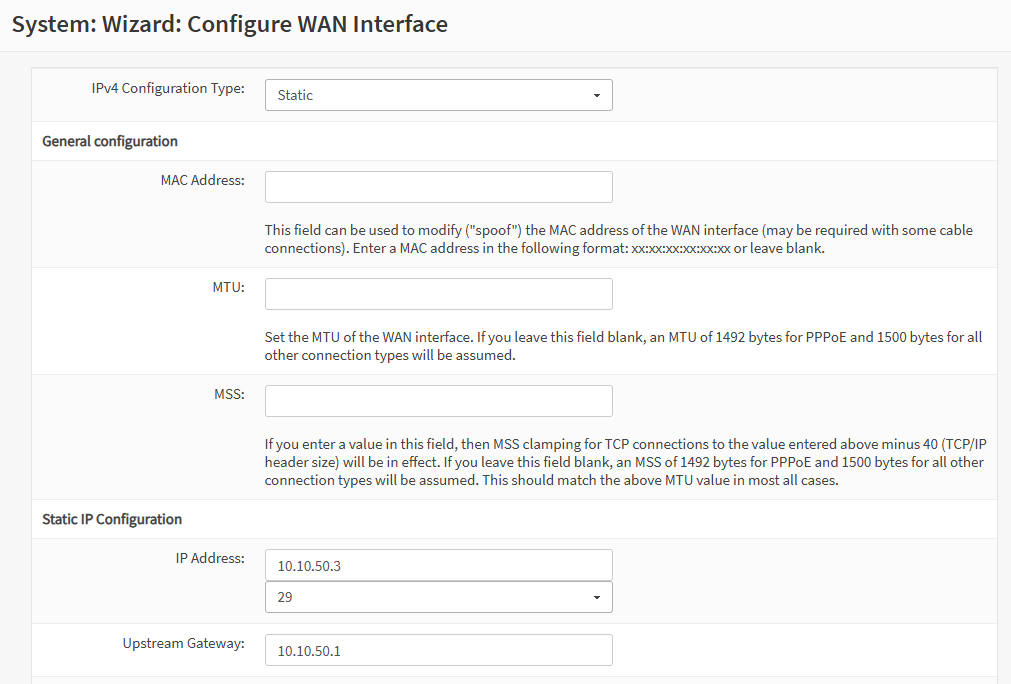
5. Première configuration
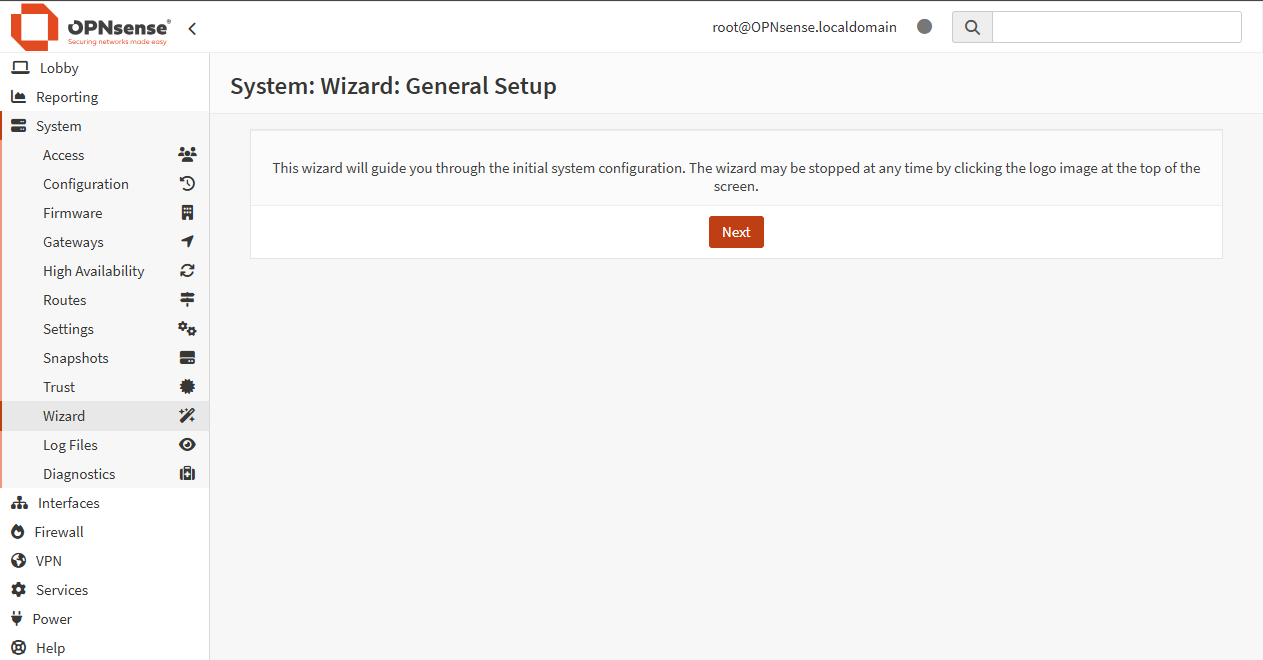
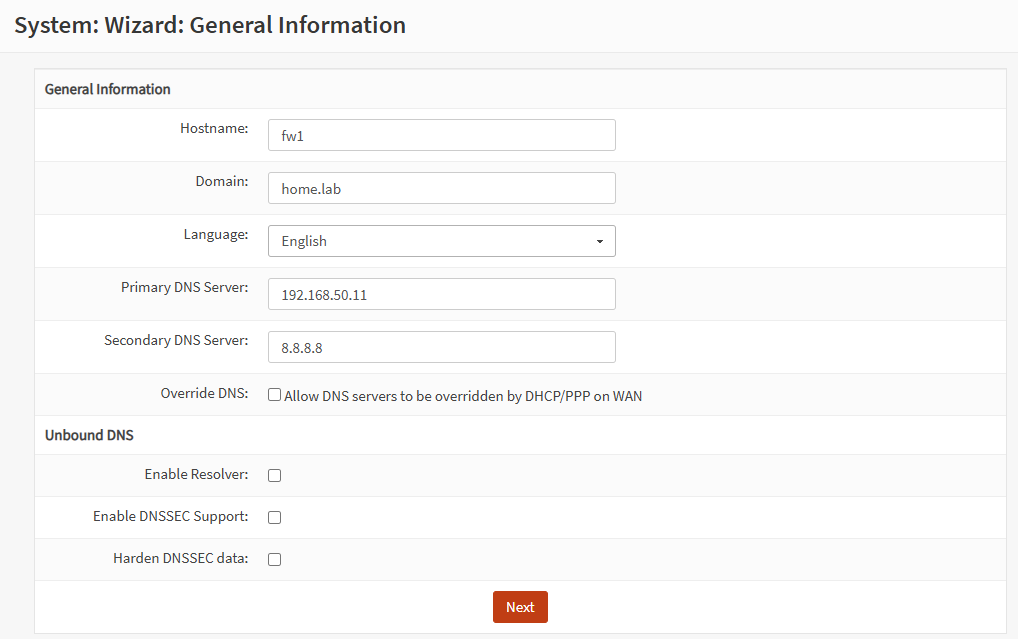
- Se logger sur l'interface web https://192.168.50.1/
6. Configuration des VLAN
6.1. Ajouter les VLAN
- Aller dans le menu :
Interfaces > Devices > VLAN
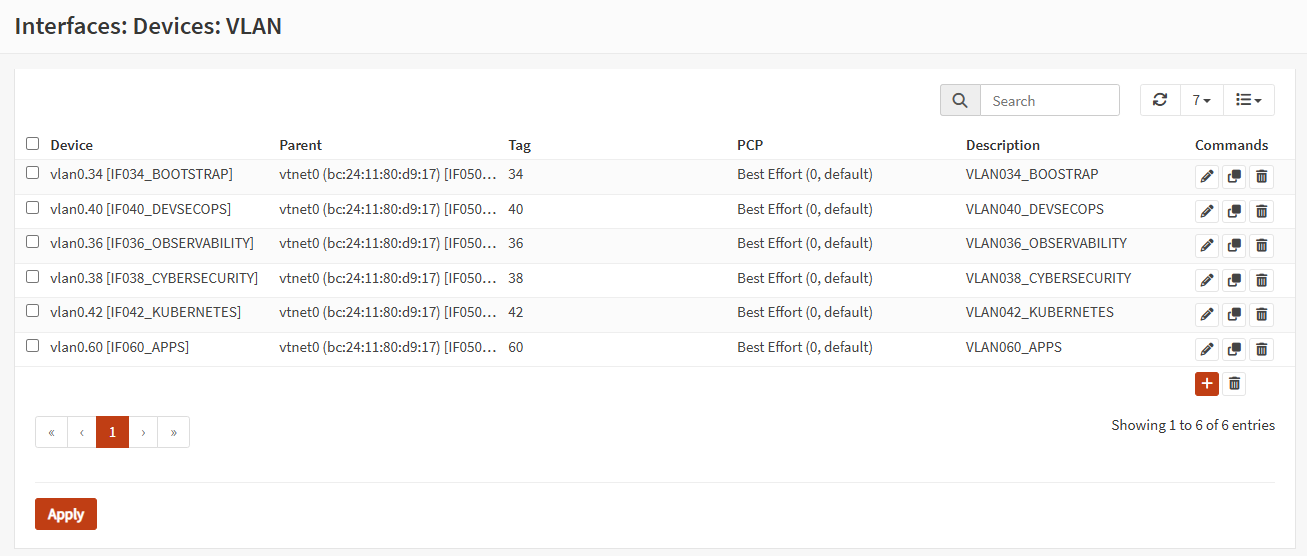
- cliquer sur le bouton
Applyaprès avoir ajouté les VLAN
6.2. Ajouter les interfaces réseau
-
Pour chaque VLAN, il faut ensuite créer une interface réseau associée
-
Aller dans le menu :
Interfaces > Assignments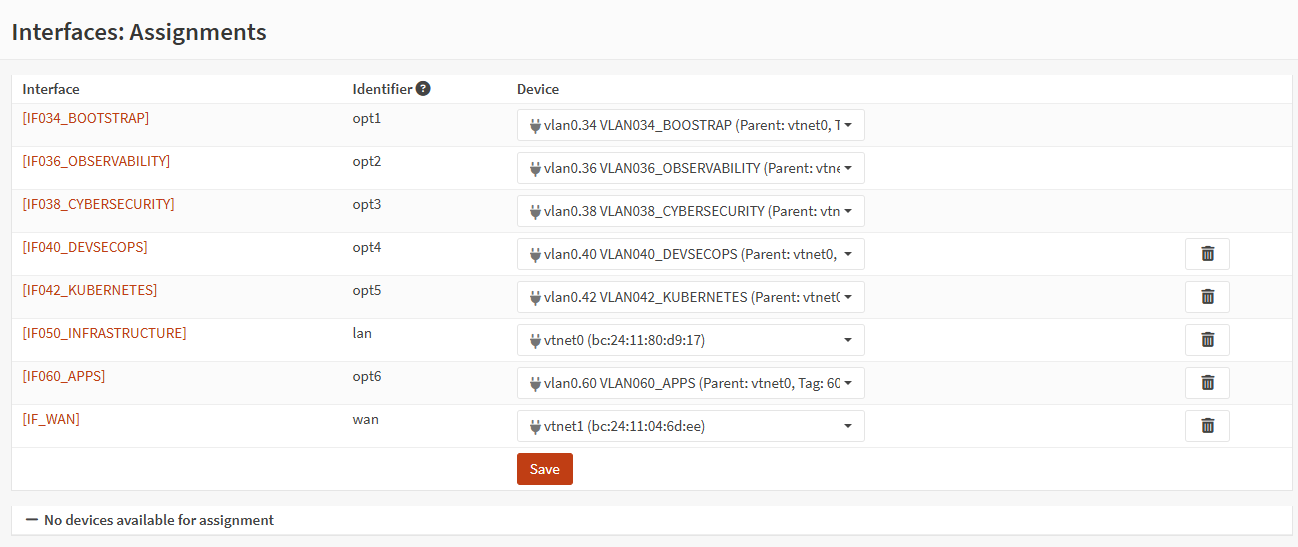
-
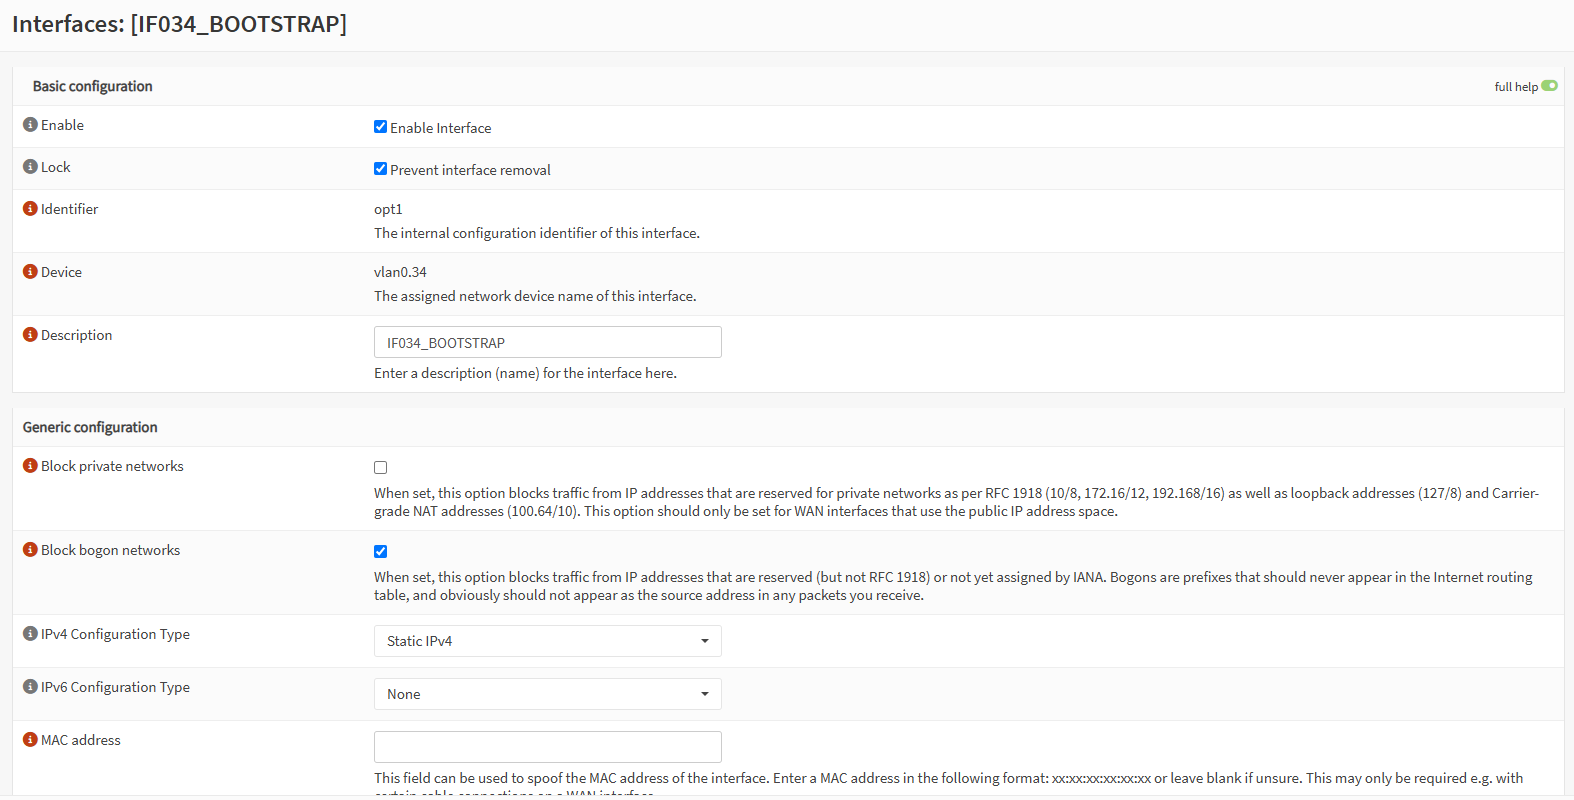
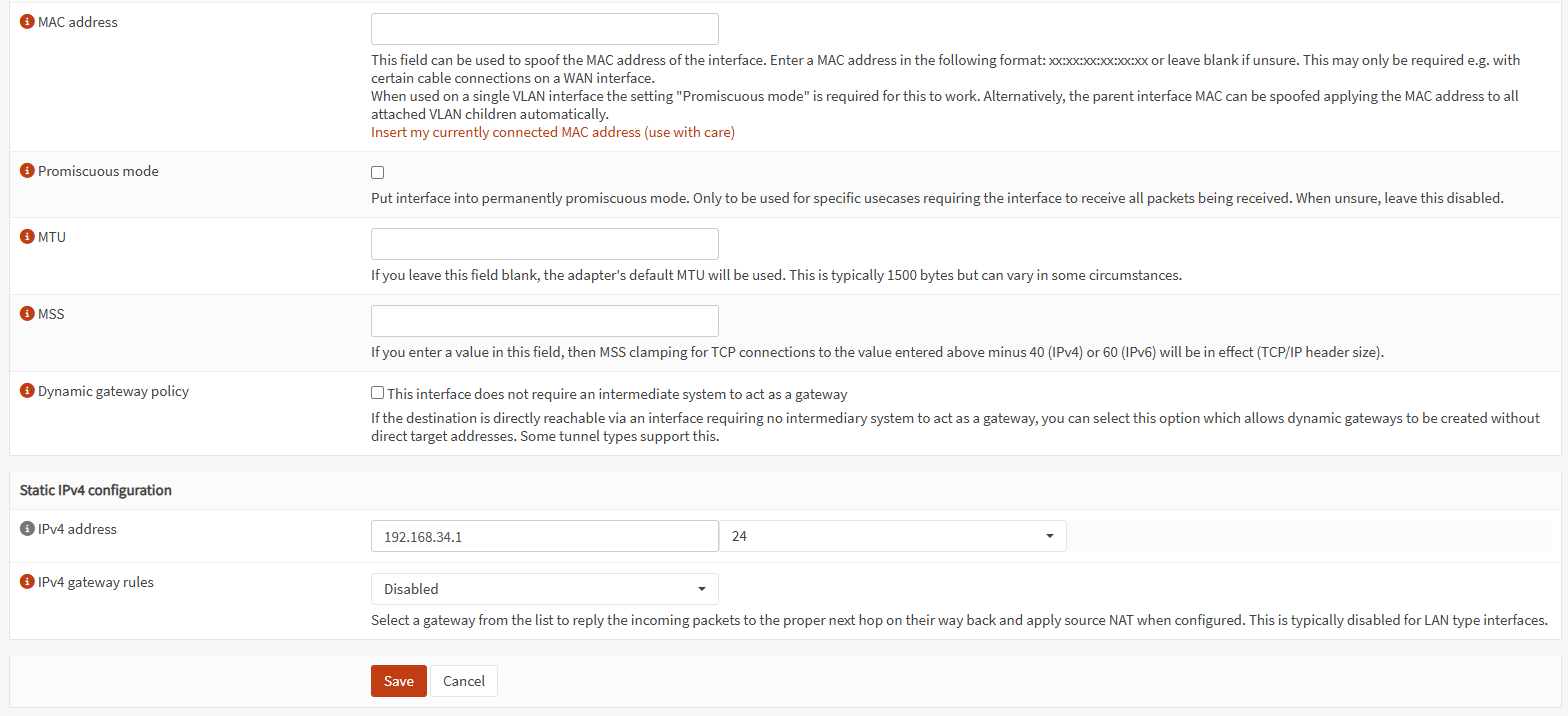
Par exemple, pour le réseau BOOTSTRAP (VLAN 34), le firewall porte l'adresse de la passerelle par défaut : 192.168.34.1/24
7. Configuration des règles
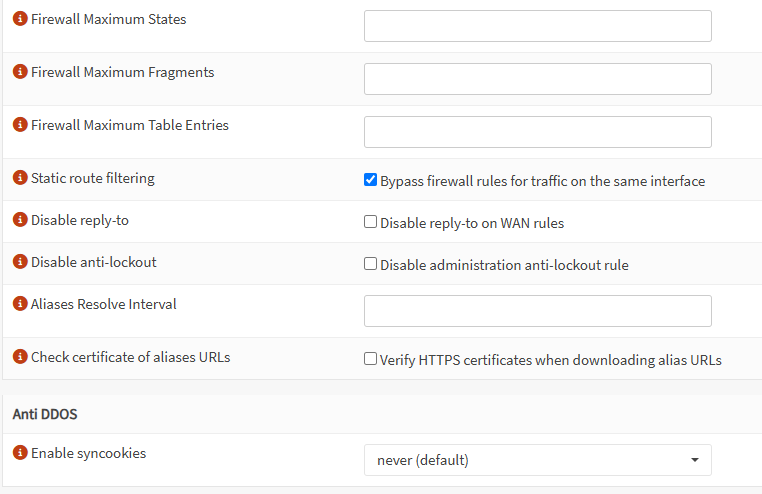
- Dans mon homelab, où j'ai un routage compliqué à cause du nombre limité d'interfaces réseau sur mes MiniPC, il a fallut désactiver l'option
Static route filtering - Aller dans le menu
Firewall > Settings > Advancedet cocher la caseBypass firewall rules for traffic on the same interface
8. Politiques de filtrage (SoT)
- Ma source de vérité ou "Source Of Trust (SoT)" est gérée dans la base IPAM / CMDB du serveur Nautobot, sur lequel j'ai installé le plugin Nautobot Firewall Models
- To Be Done Soon
9. Implémentation des politiques de filtrage
- To Be Done Soon
