Loki
1. Informations
1.1. loki1.home.lab
| Caractéristiques | |
|---|---|
| RAM | 2 Go |
| CPU | 2 coeurs |
| Disque | 10Go |
| Hostname | loki1.home.lab |
| IP admin | 192.168.50.24 |
2. Installation manuelle de Loki
2.1. Importer la clé GPG du dépôt Grafana
$ wget -q -O gpg.key https://rpm.grafana.com/gpg.key
$ sudo rpm --import gpg.key
2.2. Créer le fichier /etc/yum.repos.d/grafana.repo
/etc/yum.repos.d/grafana.repo
[grafana]
name=grafana
baseurl=https://rpm.grafana.com
repo_gpgcheck=1
enabled=1
gpgcheck=1
gpgkey=https://rpm.grafana.com/gpg.key
sslverify=1
sslcacert=/etc/pki/tls/certs/ca-bundle.crt
2.3. Installer le package loki
$ sudo dnf update
$ sudo dnf install loki
2.4. Modifier le fichier de configuration config.yml
auth_enabled: false

server:
  http_listen_port: 3100
  grpc_listen_port: 9096
  log_level: debug
  grpc_server_max_concurrent_streams: 1000

common:
  instance_addr: 127.0.0.1
  path_prefix: /tmp/loki
  storage:
    filesystem:
      chunks_directory: /tmp/loki/chunks
      rules_directory: /tmp/loki/rules
  replication_factor: 1
  ring:
    kvstore:
      store: inmemory

query_range:
  results_cache:
    cache:
      embedded_cache:
        enabled: true
        max_size_mb: 100

limits_config:
  metric_aggregation_enabled: true

schema_config:
  configs:
    - from: 2020-10-24
      store: tsdb
      object_store: filesystem
      schema: v13
      index:
        prefix: index_
        period: 24h

pattern_ingester:
  enabled: true
  metric_aggregation:
    loki_address: localhost:3100

ruler:
  alertmanager_url: http://localhost:9093

frontend:
  encoding: protobuf

#querier:
#engine:
#enable_multi_variant_queries: true

analytics:
  reporting_enabled: false
2.5. Ouvrir le port 3100/tcp sur firewalld
$ sudo firewall-cmd  --permanent --add-port=3100/tcp

$ sudo firewall-cmd --reload
2.6. Démarrer le service loki
$ sudo systemctl enable --now loki
2.7. Vérifier l'installation
-
Ouvrir l'URL http://loki1.home.lab:3100/metrics
-
Vous devriez voir une page avec un ensemble de métriques remontées par par
Loki
3. Ajout de loki dans grafana
-
Ouvrir grafana : http://grafana1.home.lab:3000/
-
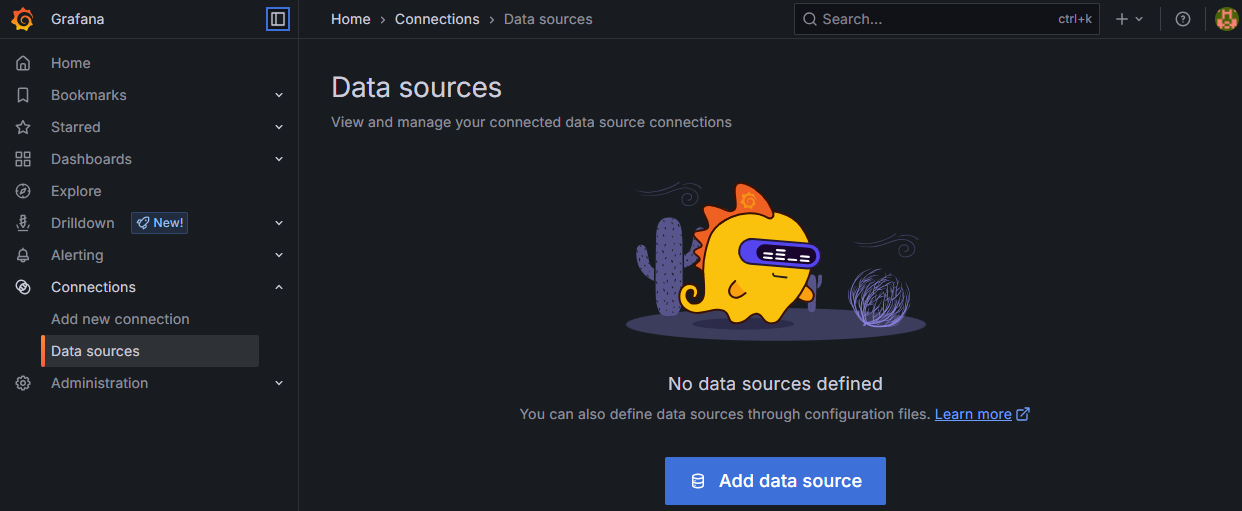
Ajouter une "source de données" et choisir le type loki
-
Dans le champ URL, saisir
http://loki1.home.lab:3100